
Ogni giorno c’è qualche notizia che riguarda attacchi informatici o privacy violata, e il caso Revolut entra in questo scenario. Ma a differenza di quello che si potrebbe pensare leggendo i primi titoli, non siamo davanti al solito data breach dove qualcuno buca un server e scappa con un database. Qui la storia è molto più inquietante, e ti spiego perché vale la pena capirla bene.
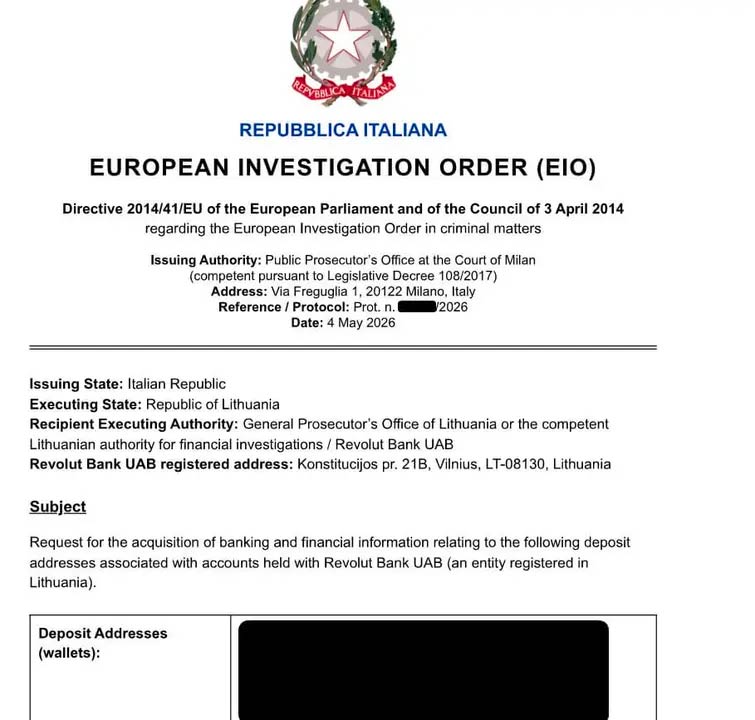
Tutto ruota attorno a una PEC, cioè una casella di posta elettronica certificata, che secondo le ricostruzioni emerse nelle ultime ore apparterrebbe al dominio @pec.interno.it, utilizzato dal Ministero dell’Interno italiano. Non una imitazione, non un dominio simile: proprio quello vero. E da lì sarebbero partite le richieste che hanno convinto Revolut a consegnare i dati di circa 680 clienti di alto profilo, tra cui nomi noti come l’ex CEO di Mt Gox Mark Karpelès e il tennista Alexander Shevchenko.
Come sarebbe avvenuto l’inganno
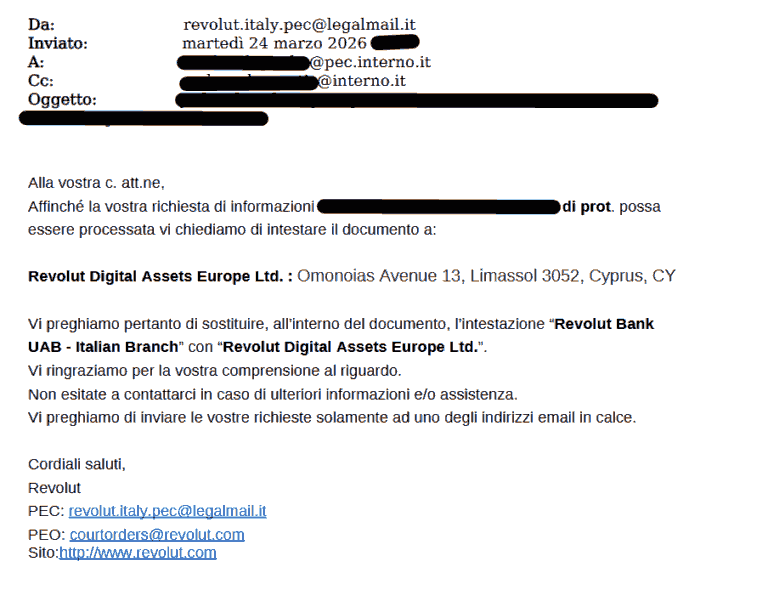
La ricostruzione, fornita dallo stesso attaccante al team investigativo Duel, racconta una tecnica tanto semplice quanto efficace. Partendo da credenziali rubate tramite un infostealer, l’attaccante avrebbe preso il controllo di account di dipendenti pubblici, modificando i sistemi di recupero per intercettare e cancellare in tempo reale le comunicazioni in arrivo. In pratica il vero titolare della casella continuava a usarla normalmente, senza accorgersi che in parallelo qualcun altro la stava sfruttando per dialogare con Revolut.

Le richieste sarebbero state indirizzate a Revolut Bank UAB, l’entità lituana del gruppo, sfruttando lo strumento dell’Ordine Europeo di Indagine, una procedura di cooperazione giudiziaria tra Stati membri UE. Un’autorità italiana che chiede informazioni a una banca lituana non è di per sé uno scenario sospetto, ed è proprio questo che avrebbe reso la truffa così credibile e difficile da smascherare.
Cinque mesi di richieste
La parte forse più preoccupante è la durata: secondo Duel, non si sarebbe trattato di un episodio isolato ma di richieste ripetute per circa cinque mesi. In un caso documentato dagli screenshot pubblicati, l’attaccante avrebbe persino inviato un documento sbagliato, e invece di far scattare un controllo indipendente, l’assistenza gli avrebbe semplicemente indicato come correggerlo. Se confermato, questo dettaglio racconta molto di come venivano validate le richieste ufficiali.
Revolut sostiene comunque che i propri sistemi non siano stati violati e che i fondi dei clienti non siano stati toccati: il sistema avrebbe semplicemente fatto ciò per cui era progettato, rispondere a una richiesta apparentemente legittima proveniente da un’autorità.
Un problema più grande di Revolut
Qui sta il punto centrale della vicenda Revolut PEC: non serve violare chi custodisce i dati se puoi impossessarti dell’identità di chi ha il diritto di richiederli, perchè il vdero bersaglio è il rapporto tra un’autorità e chi è tenuto a collaborare con lei.
Il rischio riguarda la possibilità che un canale percepito come autorevole venga sfruttato per ottenere informazioni riservate da soggetti terzi, banche, assicurazioni, fintech e chiunque sia abituato a collaborare con la pubblica amministrazione. La deputata Giulia Pastorella ha già annunciato un’interrogazione parlamentare, chiedendo al Ministero di chiarire quante altre mail siano partite da quella casella e quante aziende potrebbero essere state coinvolte.
Ora la palla passa al Viminale, che dovrà chiarire l’estensione reale del problema. Ma una domanda, nel frattempo, resta aperta anche per noi: quanto possiamo davvero fidarci di un’email solo perché arriva da un dominio istituzionale?
